2FA par SMS ou par application : pourquoi le second choix protège vraiment
Le SMS reste le maillon faible de la double authentification à cause du SIM swap. Ce guide compare les méthodes et explique comment configurer la plus solide.
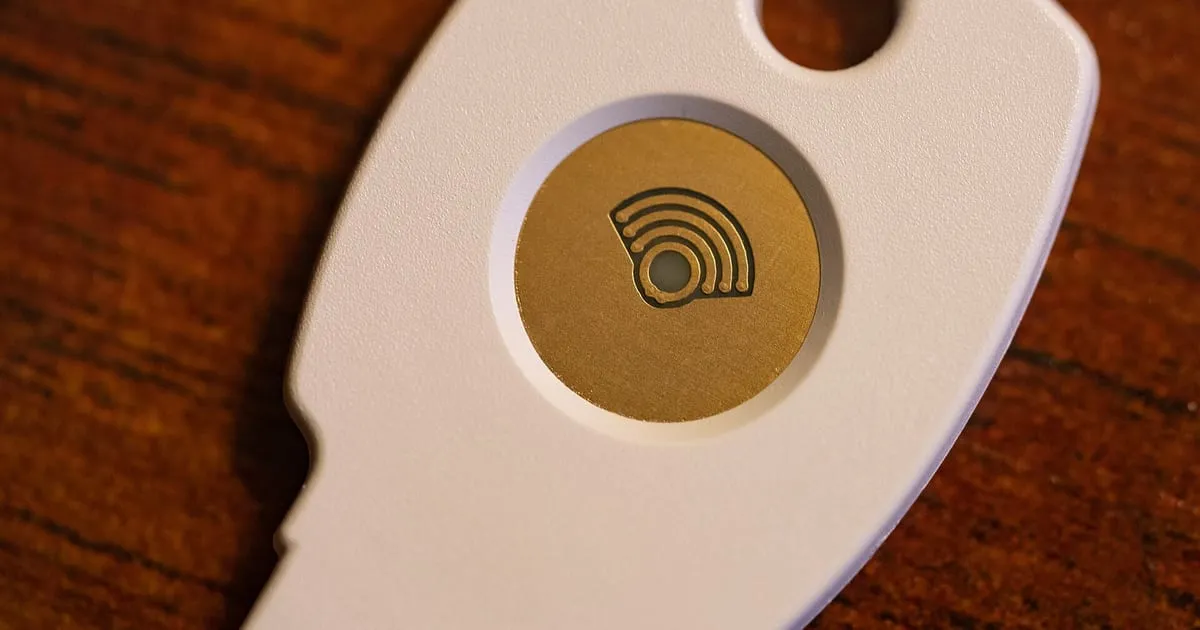
Photo : Tony Webster, via Wikimedia Commons (CC BY 2.0)
La double authentification (2FA) ajoute un second facteur après le mot de passe : un code, une application, une clé physique. Toutes les méthodes ne se valent pas. Celle qui est proposée par défaut, le SMS, est aussi la plus attaquable.
Comprendre pourquoi change la façon dont vous protégez vos comptes — et pas seulement ceux des plateformes crypto.
Le problème du SMS : le SIM swap
Un SMS arrive sur votre carte SIM. Votre opérateur peut transférer votre numéro vers une autre carte, par exemple si vous avez perdu votre téléphone. C’est un service légitime.
Le SIM swap frauduleux consiste à convaincre l’opérateur de réaliser ce transfert à votre place, vers une carte contrôlée par l’attaquant. Une fois le numéro transféré :
- votre téléphone perd le réseau ;
- les SMS de validation arrivent chez l’attaquant ;
- le mot de passe peut être réinitialisé par SMS et le compte vidé.
La technique ne demande aucune compétence technique. Elle exploite une faiblesse de procédure chez l’opérateur, et parfois de la négligence côté client (données personnelles publiées, pièce d’identité partagée en ligne).
Les méthodes, du plus faible au plus solide
Le SMS. Pratique, universel, mais vulnérable au SIM swap et à l’interception. À utiliser seulement si aucune autre option n’existe.
L’application d’authentification (TOTP). Google Authenticator, Authy, Aegis, 1Password : l’application génère un code à six chiffres toutes les 30 secondes, à partir d’un secret partagé au moment de l’activation. Le code ne passe pas par le réseau téléphonique : le SIM swap ne suffit plus.
La clé de sécurité physique. Une clé USB/NFC (FIDO2) qui valide la connexion par un contact physique. Elle résiste au phishing, car elle vérifie le domaine du site avant de signer. C’est la méthode la plus robuste pour les comptes critiques.
Les passkeys. Des clés cryptographiques stockées dans votre téléphone ou votre ordinateur, validées par biométrie. Même logique que la clé physique, sans matériel séparé. Le support dépend de la plateforme.
Le code par e-mail. À éviter comme facteur principal : si votre boîte mail est compromise, le second facteur tombe avec le premier.
Configurer une application d’authentification
La procédure est presque identique partout :
- Dans les paramètres de sécurité du compte, choisissez « application d’authentification ».
- La plateforme affiche un QR code et une clé texte.
- Scannez le QR code avec l’application, ou saisissez la clé manuellement.
- Saisissez le code à six chiffres affiché pour confirmer.
- Notez les codes de secours et conservez-les hors ligne.
Le point 5 est celui qu’on oublie. Si vous perdez votre téléphone sans codes de secours, la récupération passe par un support qui peut prendre des semaines — ou échouer.
Les codes de secours, mode d’emploi
Ce sont des codes à usage unique, générés à l’activation, qui remplacent le second facteur en cas de perte.
Imprimez-les ou recopiez-les sur papier. Pas dans une note de téléphone, pas dans un e-mail à vous-même.
Rangez-les séparément de votre téléphone. Un vol de sac ne doit pas emporter les deux.
Un code = une utilisation. Après usage, il est invalidé.
Régénérez-les si vous pensez qu’ils ont été exposés.
Ce que la 2FA ne protège pas
La double authentification empêche l’accès au compte avec le seul mot de passe. Elle ne protège pas contre :
- le phishing en temps réel : un faux site recueille votre mot de passe et votre code, puis les utilise immédiatement ;
- la compromission de votre appareil : un logiciel malveillant lit ce que vous tapez ;
- l’ingénierie sociale : quelqu’un vous convainc de valider une transaction ou de communiquer un code ;
- une plateforme compromise : si le serveur est attaqué, votre 2FA ne change rien.
D’où l’importance des facteurs complémentaires : code anti-hameçonnage, liste blanche d’adresses de retrait, notifications de connexion, et vérification régulière des appareils autorisés.
Vérifier que votre configuration tient
Trois tests simples, à faire une fois :
- Déconnectez tous les appareils dans les paramètres de sécurité, puis reconnectez seulement ceux que vous utilisez.
- Vérifiez les méthodes de récupération : numéro de téléphone, e-mail, codes de secours. Une méthode oubliée est une porte ouverte.
- Activez les notifications de connexion et de retrait. Vous devez être averti avant que l’argent ne parte.
Le bon ordre de priorité
Si vous ne pouvez activer qu’une seule chose aujourd’hui : passez du SMS à une application d’authentification sur votre compte de messagerie principale, puis sur vos comptes de plateformes.
Si vous détenez des montants importants : ajoutez une clé physique ou une passkey sur le compte e-mail et sur la plateforme.
Si vous débutez : activez la 2FA par application avant le premier dépôt. C’est plus facile à faire à froid qu’après une alerte de connexion suspecte.
Pour la suite logique, lisez sécuriser son compte Binance, qui détaille les autres réglages utiles. Et si vous devez retirer vos fonds, vérifiez comment envoyer de l’USDT sans se tromper.
Sources officielles
- Google — validation en deux étapes
- Binance — sécurité du compte
- FIDO Alliance — authentification sans mot de passe
Liens consultés à la date de publication. Les conditions des plateformes évoluent : vérifiez toujours la page officielle avant d’agir.
À lire ensuite
 Débuter et se protéger
Les arnaques crypto qui circulent en Afrique francophone, et comment les repérer
Faux placements garantis, groupes WhatsApp, faux supports, faux recruteurs : les schémas qui visent les débutants francophones, avec les signaux qui les trahissent.
 Débuter et se protéger
La blockchain expliquée simplement : ce qu’elle change, et ce qu’elle ne change pas
Un registre public, des blocs liés par le calcul, des milliers d’ordinateurs qui vérifient. Ce que la blockchain garantit vraiment, et ses limites concrètes.
 Débuter et se protéger
KYC : pourquoi les plateformes crypto demandent une pièce d’identité
Ce que la vérification d’identité protège réellement, les documents acceptés, les causes de refus les plus fréquentes et ce que deviennent vos données.